برعاية البنك المركزي.. إطلاق الإصدار الثاني للأمن السيبراني بقطاع البنوك
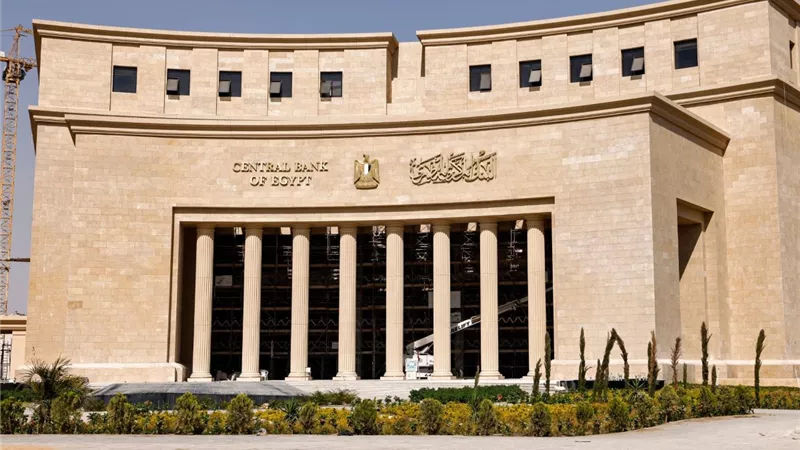


أعلن طارق الخولي، نائب محافظ البنك المركزي المصري، عن إطلاق الإصدار الثاني من الإطار المصري الشامل للأمن السيبراني للقطاع المالي والمصرفي؛ وذلك في خطوة استراتيجية تستهدف تعزيز جاهزية البنوك والمؤسسات المالية للتصدي للهجمات الإلكترونية المتصاعدة، ومواكبة التطورات المتسارعة في مجالات التكنولوجيا الحديثة والذكاء الاصطناعي.
جاء ذلك خلال فعاليات الدورة الثلاثين لمعرض ومؤتمر القاهرة الدولي للتكنولوجيا (Cairo ICT 2026)، حيث أوضح الخولي أن الإصدار الجديد يمثل نقلة نوعية في فلسفة الرقابة والتأمين السيبراني، مع الانتقال من منهجية التقييم التقليدية إلى نموذج ديناميكي متعدد المراحل يعتمد على تقييم المخاطر الفعلية، ويربط الضوابط الأمنية بالحجم الفعلي لأعمال كل مؤسسة ومستوى التعرض للمخاطر التي تواجهها.
وفي استعراضه لمسيرة التطور التنظيمي، أشار إلى أن الإصدار الأول الذي أُطلق عام 2022 قد نجح في تأسيس مرجعية وطنية موحدة لتقييم الجاهزية السيبرانية، حيث قفز عدد المعايير المعتمدة من 5 معايير رئيسية إلى 38 معيارًا متكاملاً، مؤكدًا أن الإصدار الثاني لا يقتصر على إضافة ضوابط جديدة فحسب، بل يركز على ترشيد كفاءة توجيه الاستثمارات المخصصة للأمن السيبراني لضمان تناسب إجراءات الحماية مع طبيعة المخاطر.


ولفت الخولي إلى أن النجاح الكبير لهذه التجربة تجاوز حدود القطاع المصرفي لتصبح مرجعًا وطنيًا موثوقًا تسترشد به المؤسسات الحكومية والسيادية لتعزيز حصانتها الرقمية، مشددًا على استمرار التنسيق الوثيق مع مختلف الجهات المعنية لتأمين قطاعات الدولة الحيوية.
واختتم بالتأكيد على أن البنك المركزي سيعمل على إتاحة نسخ الإصدار الجديد لكافة البنوك، مع تقديم كامل الدعم الفني والتوضيحات اللازمة حول الفروق الجوهرية بين الإصدارين.