
الرقابة المالية تدرس إنشاء قاعدة بيانات مركزية لمكافحة الاحتيال
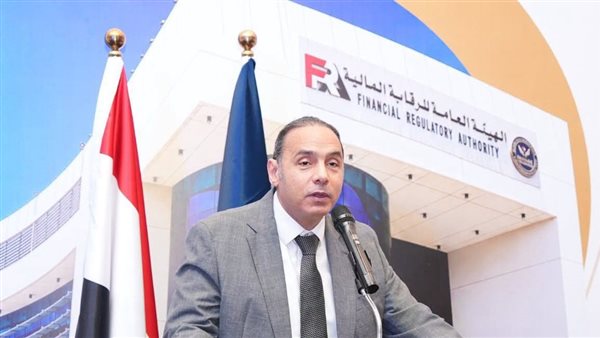


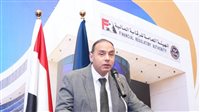
قال الدكتور إسلام عزام، رئيس الهيئة العامة للرقابة المالية، إن الهيئة تدرس إنشاء قاعدة بيانات مركزية لمكافحة الاحتيال تغطي مختلف الأنشطة المالية غير المصرفية، بما يتيح تبادل المعلومات المتعلقة بحالات الاحتيال بين القطاعات المختلفة.
وأوضح عزام خلال مؤتمر أن قطاع التمويل الاستهلاكي لديه بالفعل آلية لتجميع بيانات بعض حالات الاحتيال، مثل استخدام بطاقات أو بيانات أو مستندات مزورة، مشيرًا إلى أن الهيئة تدرس توسيع نطاق هذه المنظومة لتشمل أنشطة التأجير التمويلي والتخصيم والتأمين وغيرها من الأنشطة الخاضعة لرقابتها.
وأضاف أنه في حال اكتشاف استخدام أحد العملاء مستندًا أو بطاقة مزورة للحصول على تمويل في أحد الأنشطة، فإن الربط بين قواعد البيانات يمكن أن يتيح هذه المعلومة للأنشطة الأخرى، بما يعزز قدرة الشركات على اكتشاف المخاطر والتعامل معها في وقت مبكر.
وأشار رئيس الهيئة إلى إمكانية الاستفادة من الآلية نفسها في قطاع التأمين لرصد حالات الاحتيال المرتبطة بالمطالبات التأمينية، ومنها استخدام مستندات مزورة للحصول على تعويضات، خاصة في نشاط التأمين الطبي.
وكشف عزام عن العمل على وجود مسؤول مختص بمكافحة الاحتيال داخل الشركات العاملة بالأنشطة المالية غير المصرفية، موضحًا أن التوجه لا يشترط بالضرورة إنشاء إدارة متكاملة داخل كل شركة، وإنما وجود مسؤول متخصص يتولى متابعة إجراءات رصد الاحتيال والوقاية منه والتعامل معه.
وفيما يتعلق بتنظيم عمليات التحصيل، قال رئيس الهيئة إن الشركات العاملة في هذا النشاط أصبحت ملزمة بالقيد في السجل المخصص لدى الهيئة، كاشفًا عن قيد 8 شركات تحصيل حتى الآن، مع منح الشركات فترة لتوفيق أوضاعها وفقًا للضوابط المنظمة.
وأكد أن إخضاع نشاط التحصيل لإطار رقابي واضح يسهم في تحسين متابعة الشركات والتعامل مع الشكاوى التي قد ترتبط بعمليات التحصيل والتواصل المباشر مع العملاء.
وقال عزام إن الهيئة اتخذت عددًا من الإجراءات للحد من مخاطر انتحال هوية العملاء والحصول على تمويلات باستخدام بيانات أشخاص آخرين، ومن بينها إلزام جهات التمويل بإرسال رمز تحقق لمرة واحدة «OTP» إلى العميل.
وأوضح أن هذا الإجراء يستهدف التأكد من علم العميل بعملية التمويل وموافقته عليها، والحد من الاستخدام غير المشروع للبيانات الشخصية، بما يعزز حماية العملاء وسلامة العمليات التمويلية.